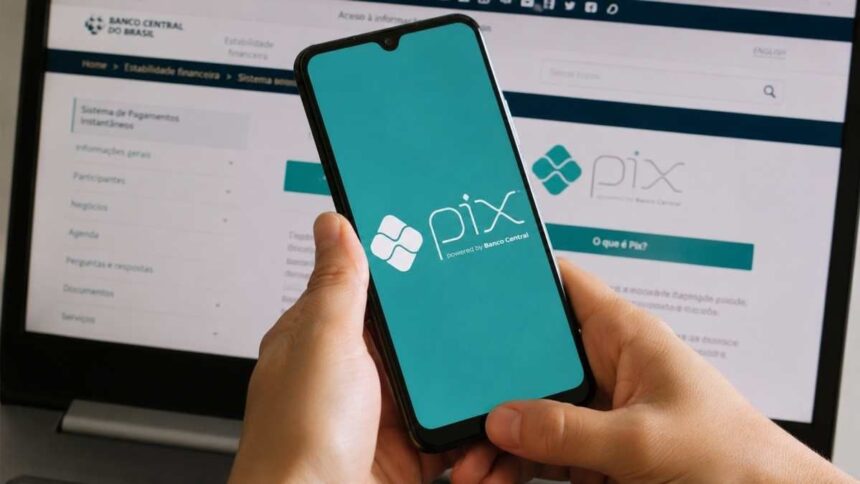
Um novo golpe envolvendo pagamentos por Pix está atingindo lojas virtuais brasileiras e pode fazer com que o dinheiro de uma compra seja enviado diretamente para criminosos. Segundo a empresa de cibersegurança Kaspersky, pelo menos 90 e-commerces de pequeno e médio porte já foram identificados com um programa malicioso capaz de substituir o QR Code legítimo exibido durante o pagamento por um código controlado pelos fraudadores.
Golpe modifica o Pix durante a finalização da compra
A ameaça foi identificada recentemente pelo pesquisador independente de segurança conhecido como “eremit4”. De acordo com a Kaspersky, a operação criminosa está em atividade desde junho de 2025 e tem como alvo lojas virtuais de diferentes segmentos.
Entre os estabelecimentos afetados estão empresas dos setores de ótica, moda e autopeças, além de plataformas utilizadas para arrecadação de dinheiro por meio de campanhas virtuais.
Apesar da diversidade dos negócios atingidos, as investigações encontraram uma característica em comum entre as vítimas: os sites utilizavam a plataforma Magento, um sistema de comércio eletrônico de código aberto.
O ataque acontece diretamente na etapa de pagamento. Os criminosos utilizam seis domínios empregados como infraestrutura de comando e controle para inserir códigos maliciosos nas páginas de checkout das lojas comprometidas.
Quando o consumidor escolhe o Pix como forma de pagamento, o sistema fraudulento altera o QR Code apresentado na tela. A mesma manipulação também pode atingir a opção de pagamento por meio do recurso “copia e cola”.
Como os criminosos conseguem esconder a fraude
Uma das características do golpe é a dificuldade de identificação imediata por parte da loja e do consumidor.
Depois que o cliente realiza o pagamento, o sistema oficial do comércio eletrônico pode não reconhecer a transação. Para o lojista, o pedido pode permanecer como pendente ou aparecer posteriormente como uma compra abandonada.
O consumidor, por sua vez, pode acreditar que o pagamento foi processado normalmente. A percepção de que algo está errado pode ocorrer somente dias depois, principalmente quando a mercadoria não é entregue e o comprador procura a loja para questionar o atraso.
Durante esse período, os valores obtidos pelos criminosos podem ser movimentados entre diferentes contas utilizadas como intermediárias, conhecidas como contas de “laranjas”. A estratégia dificulta o rastreamento do dinheiro e pode reduzir as possibilidades de recuperação dos recursos desviados.
Compras pelo celular também estão vulneráveis
Fabio Assolini, pesquisador líder de segurança da Kaspersky, alerta que o problema não está restrito aos consumidores que utilizam computadores para realizar compras.
Isso ocorre porque muitas lojas oferecem a alternativa de copiar os dados do Pix para que o cliente cole as informações diretamente no aplicativo bancário. Dessa maneira, a adulteração dos dados de pagamento também pode atingir quem utiliza smartphones.
O pesquisador também chama atenção para novas modalidades de pagamento que utilizam mecanismos relacionados ao QR Code. Segundo ele, recursos como Pix Automático e Pix Parcelado podem ampliar a superfície de ataque caso sejam utilizados em ambientes comprometidos e sem mecanismos adequados de proteção.
Lojas afetadas adotam medidas provisórias
Após receberem reclamações e denúncias de consumidores, algumas empresas atingidas começaram a implementar medidas emergenciais para reduzir os riscos.
Uma das alternativas adotadas foi retirar temporariamente o QR Code da página de pagamento e disponibilizar somente a chave Pix, como o CNPJ da empresa. Nesses casos, os clientes são orientados a realizar a transferência e posteriormente encaminhar o comprovante para a loja.
Outros estabelecimentos passaram a apresentar na tela informações adicionais sobre o verdadeiro beneficiário do pagamento. A intenção é permitir que o consumidor compare os dados exibidos antes de confirmar a operação no aplicativo do banco.
Também houve casos de empresas que optaram por migrar o processamento dos pagamentos para intermediadores externos, buscando reduzir a exposição direta da estrutura própria de checkout.
Cuidados para lojistas
Os responsáveis por lojas virtuais devem manter plataformas, sistemas de gerenciamento de conteúdo e demais componentes utilizados no comércio eletrônico sempre atualizados. Versões sem suporte ou que não recebem correções de segurança podem facilitar a exploração de vulnerabilidades.
Outro cuidado importante é reforçar a segurança dos acessos administrativos. A utilização de autenticação em dois fatores (2FA), senhas exclusivas e atualizações periódicas das credenciais pode dificultar invasões aos painéis de gerenciamento e hospedagem.
Também é necessário monitorar especificamente a página de checkout. A simples análise do servidor pode não ser suficiente quando a alteração ocorre no código executado no navegador do consumidor. Por isso, a integridade dos arquivos e modelos utilizados na etapa de pagamento deve ser verificada regularmente.
As empresas ainda devem acompanhar a confirmação dos pagamentos e comparar automaticamente o status das transações com os pedidos realizados. Alertas podem ser configurados para identificar compras que permaneçam pendentes por tempo superior ao esperado.
Outra recomendação é informar claramente o nome empresarial e o CNPJ do beneficiário na etapa de pagamento, permitindo que o cliente confira os dados antes de autorizar a transferência.
Cuidados para consumidores
O consumidor deve conferir cuidadosamente as informações exibidas pelo aplicativo do banco antes de concluir qualquer pagamento via Pix. O nome do beneficiário e, quando disponível, o CNPJ devem corresponder à empresa responsável pela venda ou ao intermediador de pagamentos utilizado oficialmente pelo comércio. Caso apareça o nome de uma pessoa física desconhecida ou informações diferentes das esperadas, a transferência não deve ser concluída.
Também é recomendável manter computador e celular protegidos com soluções de segurança atualizadas. Ferramentas de proteção podem identificar sites maliciosos ou comprometidos e emitir alertas durante a navegação.
Se aparecer algum aviso indicando que a página de compra pode estar infectada ou apresentar riscos, o consumidor deve interromper a operação e evitar a realização do pagamento.